miércoles, 22 de enero de 2014

Cómo mantener seguro tu smarphone

La compañía Trend Micro ofrece una serie de consejos para proteger el móvil del malware que acosa Android. No en vano, se espera que para 2014 las apps maliciosas para el sistema operativo de Google superen los 3 millones.


escrito por la Redacción RedesTelecom

Rik Ferguson, vicepresidente de Investigación y Seguridad de la compañía, ofrece una guía, paso a paso, para configurar tu nuevo teléfono smartphone: sacar el máximo partido de la batería, proteger el teléfono contra  pérdidas o robos y mantenerte a salvo del abuso criminal. Los delincuentes se sienten atraídos por la apertura del ecosistema Android. La posibilidad de utilizar múltiples puntos de venta (tiendas de apps) en busca de malware es una herramienta de gran alcance. Además, a diferencia del mundo de iOS (Apple), incluso en el mercado oficial de aplicaciones de Google, no existe una investigación de códigos por adelantado, lo que significa que un criminal puede lanzar su programa viral a todo un conjunto de usuarios de Android más o menos al instante.

Y es que, 2013 ha sido el año de las aplicaciones maliciosas para Android: en septiembre ya había 1 millón de malware para móviles, del cual más de 700.000 apps estaban diseñadas para Android, según el Informe de Seguridad de Trend Micro, mientras se espera que para 2014 las apps maliciosas para el sistema operativo de Google superen los 3 millones.


Trend Micro y malware móvil


Estas razones, junto con una efectiva ingeniería social y una base de usuarios en pleno crecimiento se combinan para hacer de Android la plataforma móvil con más abusos. ¿Cómo mantenerse a la vanguardia y protegidos?
  • Utilizar siempre el bloqueo de pantalla, esto se puede encontrar en los ajustes de seguridad. De lo contrario, si el dispositivo se pierde o es robado el ladrón no sólo será capaz de acceder al correo electrónico y las fotos, sino también tu cuenta de Google que puede incluir información financiera, personal o de otro tipo. 
  • Usar los ajustes de Android para deshabilitar las funciones que no necesitas (por ejemplo, Bluetooth o Wi-Fi) es una buena idea ya que esto te ayudará a prolongar la duración de la batería. Si no dispones de tiempo o lo encuentras complejo, la aplicación gratis Longevity de Trend Micro realmente simplifica este proceso. También te dirá de forma permanente las aplicaciones y servicios que estén haciendo uso de la batería al máximo. 
  • Adobe Flash es compatible con Android, pero puede consumir la batería con mayor rapidez, por no mencionar que es utilizado activamente por los delincuentes para tratar de infectar teléfonos y  equipos informáticos por igual. En el navegador web de Android, podemos cambiar la configuración de plug-in configurándolos para que nos pregunte siempre antes de realizar ninguna acción. De esta manera, las animaciones Flash en los sitios web se reproducirán sólo si tú lo permites. Esto ayuda a ahorrar en batería y ancho de banda a la vez que mejora nuestra seguridad. 
  • Al conectar tu smartphone a una red inalámbrica pública, desactiva la casilla de “auto-conectar” en el futuro. Si el teléfono está cerca de cualquier otra red con el mismo nombre, existe la posibilidad de que se auto-conecte y tus datos podrían ser interceptados. 
  • Presta atención a los permisos que solicitan las aplicaciones de Android al instalarlos. No te saltes esta pantalla pulsando directamente el botón de instalación. Piensa dos veces antes de instalar las aplicaciones que necesitan el permiso para acceder a Internet, enviar o recibir mensajes, llamadas telefónicas o interceptar y acceder a su contacto. ¿Un simple juego para entretenerse un rato realmente necesita estos permisos? 
  • Google hace un esfuerzo para mantenerse a salvo del malware, así que intenta mantenerte alejado de los lugares alternativos del mercado en la medida de lo posible. Google no es infalible y los programas maliciosos se ven con relativa frecuencia, incluso en Google Play, el app store oficial de Google. Asegúrate siempre de comprobar cuál es el editor de las aplicaciones que descargas y moléstate en hacer una investigación antes de descargar una nueva aplicación.
  • Instala algún tipo de anti-malware en su teléfono inteligente, los criminales están prestando mayor atención a la plataforma móvil Android en particular. El precio a pagar es insignificante si se compara con la posibilidad de estar tranquilos.




¿Cuáles fueron las amenazas más importantes de 2013?

Con el final del 2013 y desde ESET Latinoamérica queremos compartir con ustedes un resumen de aquellas amenazas que afectaron a los usuarios de la región. Códigos maliciosos, vulnerabilidades críticas y violaciones a la privacidad son algunos de los temas destacados de este año. Si ponemos en perspectiva las amenazas más influyentes, seguramente estaremos más preparados para lo que venga en 2014.


Publicado en el Blog de ESET, por Matías Porolli Especialista de Awareness & Research


El gusano de Skype

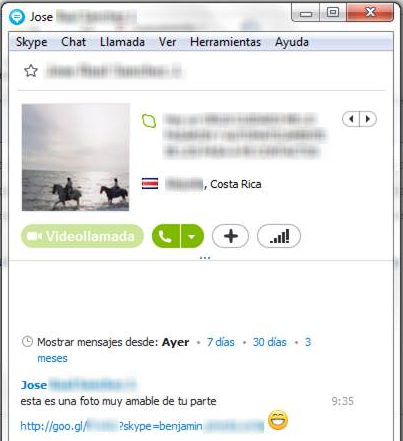
Propagación del gusano por SkypeRodpicom, más conocido como el gusano de Skype, fue sin dudas uno de los códigos maliciosos más destacados en la región en 2013. Utilizando técnicas de Ingeniería Social, este gusano se propagó enviando mensajes a los contactos de Skype y Gtalk de un usuario infectado. Por lo tanto, si alguno de estos contactos hacía clic en el enlace, se descargaba una supuesta imagen en su computadora, que realmente consistía en un archivo ejecutable malicioso. Como podrán imaginarse, y dada la masividad de los medios utilizados para propagarse, este gusano tuvo un gran impacto, afectando a más de 300 mil usuarios a unas pocas horas desde el inicio de la campaña.

Si bien del análisis de la campaña de propagación se concluyó que Latinoamérica no fue la zona más afectada, sí resultó ser la más afectada durante los primeros días debido a la alta velocidad con que se diseminó la amenaza en la región. Así, inicialmente el 67% de las infecciones a nivel global ocurrieron en América Latina. Una vez que la campaña fue dada de baja, se determinó que el 67% de los usuarios latinoamericanos que recibieron el gusano de Skype, se terminaron infectando.


Servidores vulnerables y troyanos bancarios

hesperbot WLS
Durante julio el Laboratorio de Investigación de ESET Latinoamérica estuvo tras un código malicioso que se propagaba a través de una campaña de spam, y que instalaba un plugin de Google Chrome para interceptar todas las páginas web que navegaba la potencial víctima, en búsqueda de sitios web bancarios pertenecientes a entidades financieras de Brasil. Si a lo mencionado se le suma el hecho de que el código malicioso utilizaba un servidor gubernamental legítimo de Brasil (que contenía un error de diseño) para el envío de la información, se tiene una amenaza avanzada, y con la potencialidad de afectar a muchos usuarios brasileños. No es menor el hecho de que Brasil es el país con mayor porcentaje de sitios web gubernamentales infectados, y también el país con mayor porcentaje de servidores vulnerados con códigos maliciosos de tipo backdoor.

Un tiempo después se descubrió Hesperbot, un troyano bancario alojado en una falsificación del sitio del correo postal de República Checa. Este troyano incluye características tales como funcionalidades de keylogging, captura de pantalla y video y posibilidad de establecimiento de un proxy remoto. Además, no puede dejar de mencionarse Theola, un malware que utiliza plugin de Chrome para fraude bancario.

Secuestro de información

RansomwareDurante el 2013, se ha visto el resurgimiento de los códigos maliciosos de tipo Ransomware en diversas formas. Si bien no representan una amenaza novedosa, los Filecoders han regresado este año más fuertes que nunca. Este tipo de malware tiene la capacidad de cifrar archivos en la computadora del usuario infectado, ya sea que hablemos de archivos de texto, planillas de cálculo, fotos o videos; solicitando el pago de un rescate para poder acceder nuevamente a la información personal. Ahora bien, la única forma de recuperar los archivos es con la clave privada con que ellos han sido cifrados, y el pago del rescate no garantiza que los criminales enviarán a la víctima la clave. Por ello, siempre es recomendable no pagar, y llevar a cabo medidas preventivas para no perder los archivos para siempre.

Otro tipo de Ransomware es LockScreen: una familia de malware que bloquea el acceso al sistema operativo hasta que la víctima pague. Si bien este tipo de malware no cifra ni altera los archivos personales del usuario afectado, no permite la utilización del equipo. Así, en Latinoamérica hemos visto durante este año el caso de Multi Locker, un troyano controlado mediante un Centro de Comando y Control (C&C). De acuerdo a las estadísticas obtenidas, México es el país de Latinoamérica más afectado por Multi Locker. Además, recordamos el caso de Nymaim, que variaba el precio solicitado en cada país, y que pedía 150 dólares para liberar las máquinas afectadas en México.

Privacidad en Internet

nsa-effect-on-growth-623x432El caso de Edward Snowden, quien habiéndose desempeñado como contratista de la NSA filtró información sobre los planes de espionaje que ejerce Estados Unidos sobre sus ciudadanos y el mundo en general, ha contribuido al aumento de la preocupación de los usuarios con respecto a su privacidad en Internet. El tema ha estado en el centro de la discusión durante todo el 2013, y seguramente siga así durante el año siguiente.

Otro tipo de ataque a la privacidad de los usuarios en Internet es aquel en el que los cibercriminales se aprovechan de vulnerabilidades o errores de diseño en los servicios más utilizados, para la recopilación de información confidencial. Como tal, podemos mencionar el caso de Facebook, en el cual 6 millones de usuarios vieron su información expuesta, o el de Twitter con 250000 usuarios comprometidos.

Vulnerabilidades y otras amenazas

VulnerabilidadesSabemos que las vulnerabilidades son errores de programación en las aplicaciones que pueden ser explotados por cibercriminales para realizar acciones no contempladas por los desarrolladores, o acceder a información confidencial. Durante el 2013 han salido a la luz muchas vulnerabilidades para diversas aplicaciones que vale la pena mencionar. A lo largo de todo el año, pudo observarse varias veces en noticias de seguridad informática cómo Java seguía sumando vulnerabilidades críticas, muchas de las cuales permitían la ejecución de código en forma remota. Un caso muy resonante es el de Facebook: varios empleados de la compañía resultaron infectados mediante la utilización de un exploit 0-day para Java. Otro caso notable de este año es el de la grave vulnerabilidad en Flash de Google Chrome, que permitía a un atacante tomar control sobre la webcam y micrófono de la computadora de la potencial víctima.

Y si de vulnerabilidades hablamos, no podemos dejar de lado el caso de la vulnerabilidad presente en más de 300 dispositivos quirúrgicos que podría permitir cambiar su configuración. Mediante su explotación, una persona no autorizada que lograse acceso a dispositivos quirúrgicos, desfibriladores o bombas de insulina, podría ejercer un control sobre ellos, modificar variables de funcionamiento e incluso alterar o instalar un nuevo firmware, con todo lo que esto implica para la salud de los pacientes.

Para cerrar este repaso del año, debe mencionarse aquellos códigos maliciosos o amenazas que afectaron diversas plataformas, o que utilizaron técnicas nuevas. Primero, recordemos el caso de Cdorked, un backdoor que afectó a más de 400 servidores web de Apache, Lighttpd y nginx, muchos de ellos de sitios populares. Luego, recordamos aquella falsa aplicación de Adobe Flash que se propagó por Google Play y que realmente era un tipo de malware que buscaba recopilar información sensible del usuario. En cuanto al malware de 64 bits, éste ha visto un crecimiento durante este año; en la región, México y Perú son los países de Latinoamérica más afectados por malware de 64 bits. Por último, durante el 2013 se ha observado cómo las botnets Tor son actualmente una tendencia en crecimiento, con varios casos reportados, y más por venir.


Matías Porolli
Especialista de Awareness & Research


viernes, 17 de enero de 2014

La 'piratería' informática empezó siendo un juego de niños

HISTORIA Movimiento 'hacker' en España 


Publicado por El Mundo, escrito por Mercè Molist Barcelona


No hay señor serio que no haya sido un niño travieso, ni hacker que no haya jugado a saltarse los límites. Por supuesto siempre habrá expertos informáticos "puros" que jamás fueron crackers, pero son los menos. Y, posiblemente, la revolución informática les pilló pasada ya su adolescencia, trabajando en la universidad o una empresa que fueron atalaya privilegiada para contemplar la eclosión de la nueva era.

Pero las hordas de hackers que aparecieron en los años 80 y 90 en todo el mundo, también España, no tenían nada de "puros". Eran chavales menores de 18 años ávidos de conocimiento, sin dinero y con tanto tiempo como agallas. Aquella generación empezaría saciando su desbordante curiosidad cibernética con lo que tenía más a mano: los videojuegos y programas de sus consolas (Atari, Amiga, Spectrum, Commodore..), que destripó, pirateó y con los que aprendió a escribir sus propios programas.

En los años 80 la industria española de los videojuegos era fuerte a nivel mundial. La empresa más conocida era Dinamic, también Opera Soft, Topo Soft y Zigurat. Aquí trabajaban programadores de primera, cuyo principal dolor de cabeza eran otros programadores de primera: aquel montón de chicos que rompían las protecciones anticopia de los videojuegos como si fuesen mantequilla y los compartían con amigos o, peor aún, los vendían para gastar el dinero en más juegos y material informático.

El Rastro en Madrid y el Mercat de Sant Antoni en Barcelona congregaban a decenas de vendedores de juegos y programas pirateados, siendo habituales las redadas. También se compraba y vendía warez (así se llama a los programas informáticos 'pirateados') por correo, a través de anuncios en revistas especializadas. Las BBS fueron otro canal habitual de distribución. La revista 'Microhobby' aseguraba en 1986 que el 80% de programas instalados en ordenadores españoles eran warez.

Entre aquellos piratas había viejos conocidos de la escena hacker, como Angeloso, cofundador del portal Isla Tortuga, o Depeche Mode, creador de la legendaria BBS Public NME, refugio de corsarios y forajidos. Curiosamente, cuando Depeche se cansó de piratear videojuegos montó una franquicia de... ¡videojuegos!. Además, formó parte de los dos primeros grupos de hackers de los que se tiene noticia en España: Glaucoma y Apòstols.


La piramide de la 'piratería'. No ha cambiado mucho desde los 80.

El verdadero nombre de Depeche Mode era Michel Izquierdo, un zaragozano que entró en el mundo del warez en 1983, cuando se compró un Spectrum. La consola se le averió y tardaron tres meses en repararla. Dedicó este tiempo a leer un libro de programación y aplicar los conocimientos adquiridos "sacando las tripas a los juegos que tenía". Entre 1983 y 1986, él y un amigo, Super Rata, se dedicaron intensamente a crackear juegos por diversión.

Llegaron a ser un grupo mítico de la escena warez. Firmaban: "Desprotegido por SRS (Super Rata Software) & AWD (indicativo de radioaficionado que correspondía a Depeche Mode)". Explica este último: "Formábamos parte de la mayor red de distribución de juegos crackeados de España, pero nunca cobramos por ellos. Un tío de la universidad de Zaragoza, un coleccionista, nos pasaba una o dos cintas cada semana, con 20/30 juegos para crackear que no sé de dónde sacaba. Y se los devolvíamos crackeados".

La actividad de la gente de Zaragoza llegó a ser tal que algunas tiendas del Rastro madrileño, que vendían juegos desprotegidos, tenían una sección llamada "Desprotecciones Zaragoza". Depeche recuerda: "Víctor Ruiz, uno de los tres hermanos fundadores de Dinamic, me llamó una vez, que no sé cómo consiguió el número, para pedirnos que lo dejásemos".

Otro legendario grupo warez de la época fue "Pablo, Santiago y Emilio". Ellos y SRS & AWD protagonizaron una reñida carrera para ver quien desprotegía antes un producto: "El juego Daley Thompson's Decathlon fue el primero que llevaba un sistema anticopia, con un texto que ponía "Desproteger este programa puede ser perjudicial para la salud". Pablo, Santiago y Emilio lo desprotegieron primero, nos ganaron por dos horas", recuerda Depeche Mode.

SRS & AWD fueron los primeros en introducir efectos, como espirales o líneas, para distraer la espera mientras se cargaba el programa, lo que ahora se llaman "intros". También crearon grabadores y cargadores de alta velocidad y ponían especial atención en facilitar la copia de los juegos, explica Depeche: "Teníamos una filosofía: nuestras desprotecciones debían poderse copiar con el Copión de Argüello, un programa que tenía todo el mundo y que iba bien, además era fácil de escribir y se encontraba en todos los manuales. O se autocopiaban al terminar, con una combinación de teclas".
Después del Spectrum, Depeche se compró un Amiga y, más adelante, un PC. En algún momento de este proceso, segunda mitad de los 80, se cansó del cracking de juegos. Había descubierto una nueva afición: el hacking .


lunes, 13 de enero de 2014

Los ataques informáticos a las administraciones se dispararon en 2013 más de un 58%

Datos del Centro Criptológico Nacional 


Publicado por El Mundo, fuente EUROPA PRESS Madrid


Los ataques informáticos a los sistemas de las administraciones públicas españolas se incrementaron en más de un 58% por ciento entre 2012 y 2013, periodo en el que se registraron cerca de 6.400 incidentes, según reflejan los datos del Centro Criptológico Nacional, organismo estatal que depende del Centro Nacional de Inteligencia (CNI).


El portavoz del Instituto Español de Ciberseguridad y presidente de la Asociación Española para el Fomento de la Seguridad de la Información (ISMS), Gianluca D'Antonio, ha aclarado que estas cifras no incluyen al sector privado, que es responsable del 80% de las más de 3.700 infraestructuras que están catalogadas como críticas. 


Por este motivo, D'Antonio ha destacado la "importancia" de consolidar en España una "estrategia de ciberseguridad nacional que haga frente a estos riesgos", si bien ha dejado claro que el desarrollo de las capacidades oportunas requiere "tiempo y recursos".

Mucho por hacer

Según ha indicado, España todavía está "empezando" a desarrollar dichas capacidades, teniendo en cuenta que la Estrategia de Ciberseguridad Nacional fue aprobada el pasado 5 de diciembre. "Queda mucho por hacer, sobre todo en lo referente a investigación y desarrollo, a una dotación eficaz de recursos y a la coordinación-cooperación entre sector público y privado", ha apuntado. 

Aparte de las consecuencias más evidentes o conocidas, como las ligadas a la seguridad ciudadana o a los servicios básicos, D'Antonio ha advertido de que cada vez hay más "evidencias y modelos analíticos que permiten cuantificar en términos de economía nacional y riqueza el impacto de la ciberinseguridad". 

De este modo, ha puesto de manifiesto ejemplos como Países Bajos, que ha estimado en un 2% de su PIB, correspondiente a 10.000 millones de euros, el coste del robo de propiedad intelectual que sufren sus empresas por falta de ciberseguridad. En el caso de Alemania, las pérdidas por robo de propiedad intelectual ascienden a 24.000 millones de euros, un 1,5% de su PIB. 

"De estas cifras macroeconómicas podemos ver la importancia de una estrategia nacional de ciberseguridad como elemento potenciador de la economía de un país. No es sólo una cuestión de seguridad nacional, la ciberseguridad es también un elemento estratégico desde el punto de vista económico", ha explicado.

Voz única

Por eso, ha añadido, muchos países se están dotando de todos los sistemas necesarios para hacer frente a ciberataques: más de un centenar ya poseen algún tipo de cibercapacidad y unos 40 ya se han dotado de una Estrategia de Ciberseguridad Nacional. 

Por este motivo, el portavoz del Instituto Español de Ciberseguridad considera "indispensable" que la Unión Europea (UE) se dote de "una única voz" en estos asuntos, pues existen "muchas infraestructuras críticas que sobrepasan los confines nacionales y para las cuales se necesitan sistemas de protección supranacionales". 


"Europa es un gigante económico, pero un enano tecnológico, ya que más del 70% de la tecnología que utilizamos está diseñada y fabricada fuera de sus fronteras. Este hecho tiene unas indiscutibles consecuencias en lo que se refiere a ciberseguridad", ha explicado. 

No obstante, considera que el espionaje masivo llevado a cabo por los servicios de inteligencia de Estados Unidos en países europeos no se habría evitado con un sistema de ciberseguridad más avanzado, ya que ha afirmado que estas actividades "eran conocidas y cuanto menos toleradas por los países de la UE".


martes, 3 de diciembre de 2013

«Smartphones» y tabletas, una «mina de oro para los atacantes sofisticados»

Tony Hadzima, responsable de Palo Alto Networks en España y Portugal, habla con ABC sobre las vulnerabilidades de empresas y usuarios ante los ciberataques 


«Smartphones» y tabletas, una «mina de oro para los atacantes sofisticados» 


Introducir el DNI o la cuenta bancaria en nuestros «smartphones», tabletas y ordenadores es ya una costumbre más que habitual para muchos de nosotros. Reservamos aviones, hoteles y entradas para espectáculos por internet, adquirimos ropa «online» y consultamos nuestros movimientos bancarios en cualquier momento y lugar del mundo gracias a esa necesaria conexión 3G que hace ya tiempo se convirtió en compañera habitual de nuestras ajetreadas vidas.

Del mismo modo, también las grandes compañías intercambian y distribuyen su información más confidencial gracias al poderío de la Red, un arma de doble filo que, si bien ha permitido un avance sin precedentes para empresas de todos los sectores, también ha provocado que esa información que la compañía considera secreta no esté, en algunas ocasiones, guardada bajo la confidencialidad que tantas veces se da por segura. 

«Smartphones» y tabletas, una «mina de oro para los atacantes sofisticados»
Tony Hadzima
Tony Hadzima, delegado de zona en España y Portugal de la empresa de seguridad informática Palo Alto Networks, pionera en dispositivos de seguridad en EE.UU. para evitar la vulnerabilidad de grandes compañías, explica a ABC la situación en que usuarios y grandes entramados empresariales se encuentran ante las amenazas que internet plantea para la seguridad de datos confidenciales, en «serio peligro» ante la obsolescencia de algunos sistemas. 

— ¿En qué estado están hoy nuestros niveles de seguridad en la internet? 

En una empresa o Gobierno, la ciberseguridad es un problema de todos, por lo que es muy importante que los líderes de las compañías no pierdan de vista el papel que la seguridad de redes juega para la defensa de sus estrategias. Una de las bases que empresas y Gobiernos deberían tener en cuenta es el «firewall» (un dispositivo que permite o bloquea el paso de ciertos datos a nuestro equipo) de empresa. [¿Qué es el «firewall»?]. Los «firewalls» pueden no solo ver y controlar todo el tráfico, sino también detectar y prevenir la ciberamenazas, algo que no todos los sistemas cumplen. 
 
Diseñados inicialmente en un tiempo donde el tráfico de Red consistía en poco más que e-mails, páginas web y unas pocas aplicaciones de negocio, la mayoría de estos dispositivos siguen utilizando técnicas obsoletas. No han sido capaces de adaptarse adecuadamente al ritmo de los cambios en la naturaleza de las aplicaciones, las amenazas, los usuarios y la propia infraestructura de Red. Como resultado, su efectividad está cayendo precipitadamente. 

— ¿Cuáles son las principales amenazas a las que se enfrenta un usuario que utiliza de forma habitual su «smartphone» o tableta?

Los «smartphones», tabletas y otros tipos de dispositivos móviles son minas de oro para los atacantes sofisticados. No solo hay muchos, sino que también son cada vez más poderosos al tener la capacidad de hacer la mayoría de cosas que puede hacer un PC y, además, cuentan con una seguridad muy pobre si comparamos estos dispositivos con, por ejemplo, un portátil de empresa. Este trío de gran oportunidad, alto valor objetivo y defensa pobre hacen de la movilidad uno de los frentes en ciberseguridad más atractivos en los próximos meses y años.
— ¿Debe cundir el pánico ante las revelaciones del espionaje por parte de la NSA en Estados Unidos?
Aunque nos abstenemos de hacer comentarios sobre el debate político entorno a la NSA, sí es cierto que pensamos que desde la perspectiva tecnológica, las revelaciones de la NSA conducirán a una mayor discusión sobre el uso privado de internet y la encriptación. 

— ¿Son conscientes las empresas de los peligros de la Red? 

Debido a que muchas personas, no sólo las empresas, ahora dependen tanto de internet y las aplicaciones y servicios web relacionados, están también ahora al tanto de cuestiones de ciberseguridad. Ellos también han llegado a reconocer el potencial impacto, si no de ciberamenazas dirigidas directamente a ellos, de aquellas destinadas a las organizaciones comerciales y del sector público que conservan sus datos personales u ofrecen servicios de los que hacen uso a diario. Un reciente hallazgo de Tenable Network Security confirma esta mentalidad, donde un 66% de los encuestados indicó que las empresas debían ser responsables de los ataques cibernéticos que les afectaban. 

— ¿Qué tipo de información confidencial suele ser especialmente atractiva para los intrusos que pretenden «robar» nuestros datos?

Cualquier información que pudiera calificarse como privada, personal o datos críticos, es lo que los intrusos buscan. Esto puede ser cualquier cosa, desde los números de una tarjeta de crédito a historiales médicos, información logística y planes confidenciales de una compañía. 

— ¿Deben, de manera urgente, implementar las empresas sus medidas de seguridad? 
 
Los «firewalls» tradicionales no satisfacen las necesidades de las compañías y no son suficientes para combatir las ciberamenazas. Dado que los primeros «firewalls» no se dirigían directamente a las ciberamenazas, la mayoría de proveedores tuvieron que incorporar complementos, como los antivirus o motores de prevención de intrusiones. Esto ofrece una capacidad básica para detectar las ciberamenazas conocidas, pero ofrece una protección mínima frente a las desconocidas—incluyendo APTs y los ataques de día-cero.
— ¿Qué deben hacer entonces para solucionar este problema? 
Añadir productos de seguridad de red independientes para la detección de amenazas, filtrado web y prevención de pérdida de datos es otra posibilidad. Sin embargo, esto lleva a una expansión del dispositivo y a una serie de problemas: la complejidad operativa, políticas complicadas y un rendimiento de la red disminuido. Y más importante que todo esto, este enfoque fragmentado impide que los equipos de seguridad obtengan una amplia visión de lo que sucede en su Red. 

— ¿Qué porcentaje de sus recursos económicos deberían invertir las empresas en ciberseguridad?

Depende de la empresa, pero está claro que cada vez más compañías se toman la ciberseguridad en serio. Incluso si los principales ejecutivos no entienden los entresijos de la ciberseguridad y las amenazas, si que entienden lo devastador que puede ser un ciberataque, y el daño económico y coste de reputación y confianza de sus clientes. 

— ¿Cuáles son los retos en cuanto a la lucha por la seguridad en la Red ante la inminente llegada del «Internet de las cosas»? 

A medida que más dispositivos («cosas») pueden conectarse, también se vuelven más vulnerables. La base de la economía global actual, las infraestructuras críticas —incluyendo las redes de energía, redes de comercio financiero, sistemas de distribución de agua, de telecomunicaciones o redes de salud— se han convertido en un objetivo natural para los cibercriminales. Muchos de estos sistemas están sujetos ahora a lo que se conoce como Amenazas Persistentes Avanzadas o APTs, un término que describe su naturaleza, ya que los ciberdelincuentes que están detrás de estos ataques utilizan una combinación de malware más y más sofisticado y están dispuestos a perseguir a sus objetivos durante bastante tiempo.


miércoles, 13 de noviembre de 2013

El próximo enchufe podría ser un USB

El próximo enchufe podría ser un USB


El último Chromebook de HP es barato y colorido. Pero esconde además una sorpresa. Puede considerarse como uno de los primeros portátiles que pueden cargarse a través de USB.

No es lo más conveniente. Conectado al USB de un ordenador tarda varias horas en llenar su batería. Es más o menos lo mismo que ocurre cuando tratamos de cargar, por ejemplo, una tableta a través del USB del sobremesa. Es un proceso mucho más lento que hacerlo a través del transformador USB para el enchufe de pared.

La razón es que cuando Intel sentó las bases de la arquitectura USB la alimentación no era una de sus inquietudes. Se trataba, en definitiva, de buscar una forma de conectar periféricos al PC para la transferencia de datos, no de corriente. Los puertos USB 2.0 y 3.0 pueden cargar pequeños dispositivos, como móviles, o hacer funcionar discos duros que no requieran mucha energía, pero no son capaces de alimentar grandes dispositivos.

La organización USB (el consorcio que marca el estándar que siguen los fabricantes) ha finalizado por fin la propuesta de lo que se ha dado en llamar USB PD (USB Power Delivery), una nueva especificación que permitirá transferir hasta 100 vatios de potencia a través de un puerto USB. La mayoría de las conexiones actuales de USB soportan unos 2,5 vatios ( 500 mA x 5 V.) o entre 10 y 12 vatios (en los transformadores que se conectan a la pared), así que es un salto importante.

Con USB PD se podrán cargar portátiles, equipos de sonido e incluso televisores en el salón. Salvando los electrodomésticos de alta potencia (lavadoras, secadores de pelo, cocinas, etc...) USB PD podría sustituir fácilmente la mayoría de los enchufes de casa, con la ventaja de que, además de energía, se puede usar para transferir datos y que las conexiones son compatibles con los puertos actuales. Los dispositivos tendrán que estar preparados para el nuevo estándar, pero aquellos que no lo estén podrán conectarse también y funcionar tal y como lo han hecho hasta ahora.


jueves, 7 de noviembre de 2013

Así accede la NSA a tu Gmail

Intentamos explicar de manera sencilla cómo funcionan los 2 programas del Gobierno de EEUU que recogen nuestros datos en Internet.


Para ello he recurrido al Blog mi Fisico y YO Principia Marsupia, donde se explica de una manera clara y sencilla. Se ha publicado tal como aparece en dicho Blog


whitehouse
 Crédito de la imagen: The White House

Durante las últimas semanas hemos conocido muchos detalles sobre los programas de espionaje del gobierno de EEUU a través de su Agencia de Seguridad Nacional (la NSA).

Snowden ha desvelado diversos programas de espionaje: escuchas a líderes mundiales, recolección masiva de llamadas telefónicas, acuerdos entre agencias de inteligencia de diferentes países, etc.

En este post vamos a intentar explicar en detalle cómo funcionan los 2 programas de espionaje que recogen nuestra información en Internet (y, en particular, cómo acceden a los correos de Gmail).

Dos programas de espionaje secretos: PRISM y MUSCULAR

Según los documentos de Snowden, existen 2 programas principales para recoger información de Internet: PRISM y MUSCULAR.

Aunque los objetivos de ambos programas son similares, el funcionamiento de ambos es muy diferente. Así que empecemos por el principio.

 ¿Qué es PRISM?

PRISM es un programa de recolección de datos que realiza la NSA con la colaboración directa de las grandes compañías de Internet.

En este documento “Top Secret” desvelado por Snowden aparecen las compañías que colaboraban en PRISM. Están todas las importantes: Microsoft, Google, Yahoo, Facebook, Skype, Apple, etc.

prism1 
 Crédito de la imagen: The Washington Post

En este otro documento, la NSA detalla el año en el que esas compañías empezaron a colaborar en PRISM:

prism2 
 
Crédito de la imagen: The Washington Post

¿Cómo accede la NSA a los datos a través de PRISM?

PRISM recolecta datos de 2 maneras: una “semi-legal” y otra “completamente ilegal”.

PRISM “semi-legal”

El gobierno norteamericano, en principio, no puede espiar a sus ciudadanos. La Cuarta Enmienda a la Constitución estadounidense establece que el Gobierno necesita una orden judicial para investigar a un ciudadano.

Pero conseguir una orden judicial no resulta ningún problema para la NSA. Las obtiene a través de un tribunal secreto -pero legal- llamado FISC (Foreign Intelligence Survelliance Court). Este tribunal sólo admite al abogado que representa al Gobierno y nunca publica sus decisiones.

Desde el año 2003, los senadores de EEUU se quejan de que “no tienen ni idea de cómo funciona el tribunal porque sus procedimientos legales son también secretos para ellos”.

En la práctica, esta corte es una triquiñuela legal para circunvalar la cuarta enmienda. Para que os hagáis una idea: el año pasado, la NSA y el FBI solicitaron 1.800 órdenes de investigación. El 98.9% fueron aprobadas por el tribunal.

Una vez la NSA obtiene su orden judicial, las compañías de Internet están obligadas a entregar los datos.
Ah, y por cierto, si no eres ciudadano norteamericano, no estás protegido por la cuarta enmienda.

PRISM “completamente ilegal”

Además de la triquiñuela legal anterior, los documentos de Snowden desvelan otra faceta de PRISM completamente ilegal (sin orden judicial ninguna) y que se realiza con la completa colaboración de las compañías de Internet.

Para entender cómo funciona es interesante analizar las palabras del representante de Facebook cuando se filtraron los primeros documentos:
“Cuando el Gobierno pide a Facebook datos sobre individuos, nosotros sólo entregamos los estrictamente requeridos por la ley”  [lo que hemos hablado antes del PRISM semi-legal]. “Nunca permitimos un acceso directo a nuestros servidores”.
Atención a la última frase. Los periodistas de The Washington Post, estudiando otros documentos de Snowden publicados semanas después, encontraron la trampa lingüística que esconde.

En truco era el siguiente: en efecto, las compañías “no permitían un acceso directo” a sus servidores. Pero lo que hacían era copiar datos de sus servidores a otros servidores (que técnicamente no eran suyos aunque estuviesen dentro de sus instalaciones) a los que sí tenía acceso la NSA. ¡Toma malabarismo lingüístico con la expresión “acceso directo”!

Hasta aquí hemos hablado de PRISM. Ahora vamos a ver otro programa que utiliza la NSA para acceder a nuestros datos (y en particular a Gmail) y que se llama MUSCULAR.

MUSCULAR o cómo acceder al Gmail de manera sencilla

Seguramente os habréis dado cuenta que cuando os conectáis a Gmail, en vuestra barra del navegador aparece “httpS://“ en vez de “http://“ (diferencia en la letra “S”). Básicamente, lo que esto quiere decir es que la conexión entre vuestro ordenador y el servidor de Google está encriptada con el protocolo seguridad SSL/TSL.

Si alguien “pinchase el cable” que va desde vuestro ordenador hasta Google, no podría leer el email que acabáis de enviar porque la información viaja encriptada.

Evidentemente, Google no está formado por un sólo servidor. Cuando os conectáis a Google, en realidad os estáis conectando al servidor que hace de “puerta de entrada” de Google.

La conexión entre vuestro ordenador y “la puerta de entrada” de Google es segura.

Una vez vuestro email llega a Google, la compañía los copia en muchos servidores a la vez. Así, si por ejemplo, se cae uno de sus centros de datos, vosotros podéis seguir accediendo a Gmail.

Problema: las conexiones entre los centros de datos de Google no están encriptadas.

MUSCULAR es el programa de la NSA que pincha los cables entre los centros de datos de Google (o Yahoo) para leer los emails.

Quiza es más sencillo entenderlo con este otro documento de la NSA desvelado por Snowden:


MUSCULAR
 Crédito de la imagen: The Washington Post

En la nubecita de la izquierda están las conexiones entre los usuarios y Google. Como véis las flechitas tienen escrito “SSL”. Es decir, las conexiones son seguras.

En la nubecita de la derecha están las conexiones internas entre los servidores de Google. Ahí ya no tienen escrito “SSL”. Es decir, las conexiones aquí no son seguras.

Entre las dos nubecitas, está el cuadrito “GFE”, la puerta de entrada a Google. Aquí está indicado que el protocolo de seguridad “SSL” desaparece una vez entras en Google.  

¡ATENCIÓN a la carita sonriente!

Como podéis ver en este mapa, Google tiene centros de datos repartidos por todo el mundo:

datacenter
 Crédito de la imagen: Google

Muchos de esos centros de datos están conectados entre sí por fibra óptica propia. Con MUSCULAR, la NSA pinchaba esos cables y tenía acceso a todos los datos que circulaban sin encriptar.

Todos estos detalles se los debemos a la enorme valentía de Edward Snowden y al trabajo de análisis que han realizado durante meses los compañeros de The Guardian y The Washington Post.


Espero que sirva para entender estos casos de espionaje.


jueves, 10 de octubre de 2013

Blackhole y la seguridad de los navegadores de Internet.

Son Kit Exploid para las Masas


Los Blackhole incluyen una colección de herramientas para sacar partido de las vulnerabilidades de seguridad de los navegadores Web para descargar virus, bots, troyanos y otras variantes de software malicioso a los ordenadores de víctimas desprevenidas.
  
El gran incremento de la actividad maliciosa en el pasado año es atribuible en parte a que los hackers, que se sirven fácilmente de herramientas y paquetes estándar. Con un clic cualquiera puede descargar una  sofisticada suite de ataque repleta de opciones. Una de estas suites es el kit BlackHole – un paquete de
software muy extendido basado en Web. Los precios de estos kits van de los 50 $ para usar un día, hasta los 1.500 $ para todo el año.
 
A principios de abril, GatorHost informó sobre una red zombi con más de 90.000 direcciones IP únicas que se usaba para lanzar un violento ataque a nivel mundial contra las instalaciones de Wordpress. Se supone que el objetivo del ataque era introducir un troyano backdoor en los servidores y capturarlos para la red. En algunos casos, el famoso paquete exploit BlackHole se instaló con éxito.
Acceder a los servidores de Wordpress y abusar de ellos fue el logro de estos ciberdelincuentes que encontraron también la posibilidad de seguir distribuyendo programas maliciosos mediante blogs ya establecidos y con sus lectores habituales.


Entre los ciberdelincuentes, gozan de particular popularidad los troyanos dirigidos al robo de información de servicios de banca online. Además, muchos envíos masivos de spam contenían enlaces a conjuntos de exploits: en el primer trimestre de 2013 el más popular entre los delincuentes fue Blackhole.
Durante el primer trimestre de 2013 la cantidad de spam en el tráfico de correo ha sufrido grandes fluctuaciones y alcanzado una media del 66,55%. Esto es un 0,53% más que el trimestre anterior.

Campaña consistente en enviar falsos mensajes de parte de US Airways. Los ciberdelincuentes enviaban estos mensajes con el propósito de persuadir a los usuarios a que activasen los enlaces incrustados en los mensajes y que ofrecían "información de reservas online", además de opciones para el check-in de los vuelos. Si el usuario activaba cualquiera de los enlaces, acababa en un sitio fraudulento que contenía BlackHole Exploit Kit con una avanzada forma del programa malicioso ZeuS (GameOver). Este programa malicioso banquero se autoinstala en el ordenador del usuario y roba los datos de sus cuentas bancarias.  Con estos mensajes spam que se enviaron masivamente, los ciberpiratas apostaban a embaucar a algunos usuarios que hubiesen reservado pasajes en US Airways, lo que aumentaría las posibilidades de que activaran los enlaces.


Las fases del ciclo de vida de Blackhole:

Usuarios en un sitio de exploits Blackhole
Los delincuentes acceden de forma ilegal a sitios web legítimos e introducen contenido malicioso que genera enlaces a las páginas del sitio de Blackhole.
El usuario desprevenido visita unsitio legítimo, el navegador descarga de forma automática del servidor de Blackhole el código del kit de explotación.
Los sitios que alojan Blackhole cambian a menudo.
Utilizan dominios recién registrados y adquiridos mediante el uso ilegal de servicios de DNS
Los hosts desaparecen en el plazo de un día.
La capacidad de Blackhole para enviar tráfico constantemente a los hosts correctos demuestra un nivel de control centralizado impresionante.
Blackhole cuenta con varias estrategias para controlar el tráfico de usuarios.

Infectado a partir de la página de destino
El ataque comienza en cuanto el navegador absorbe el contenido del kit de explotación del servidor de Blackhole. En primer lugar, el código (normalmente, JavaScript) averigua cómo ha llegado el navegador al servidor de Blackhole y registra la información para identificar a los socios que han generado el tráfico y pagarles como lo haría una empresa legal. A continuación, obtiene la huella o el perfil del navegador para detectar el sistema operativo utilizado, la versión y si existen complementos de Flash, PDF, Java, etc. instalados.
Los agujeros en la seguridad de Java parecen ser la principal causa de las infecciones con Blackhole.
Blackhole utiliza código legítimo siempre que es posible. Carga del código del exploit a través del motor Java Open Business Engine.

Envío de la carga
El sistema de la víctima, Blackhole entrega la carga indicada.
Las cargas suelen ser polimórficas y cambian cada vez que infectan un equipo.
Las cargas de Blackhole utilizan herramientas personalizadas de cifrado para evitar ser detectadas por los antivirus.
.
Seguimiento
Blackhole toma nota de qué exploits funcionan con cada combinación de navegadores, sistemas operativos y complementos.
Blackhole es eficaz  y se aprovecha vulnerabilidades nuevas de día cero.


lunes, 7 de octubre de 2013

INFORME DE SEGURIDAD 2013

“AL IGUAL QUE EL AGUA NO MANTIENE UNA FORMA CONSTANTE,TAMPOCO

 EN LA GUERRA SE DAN CONDICIONES CONSTANTES” 


AUNQUE ESTA FRASE SEPRONUNCIÓ HACE 2600 AÑOS,SORPRENDETEMENTE SIGUE SIENDO MÁS QUE RELEVANTE, REFLEJANDO LA GUERRA ACTUAL – LA CIBERGUERRA.

Este es el principio de intenciones del INFORME DE SEGURIDAD 2013 DE CHECK POINT, de ENERO 2013

En este blog vamos a publicar lo mas significativo del Informe y sobre todo lo que mas nos pueda dar a conocer el mundo de la Ciberdelincuencia y los posibles mecanismos y herramientas para protegernos.
La publicación se irá produciendo de forma periódica.

Las técnicas de los hackers cambian constantemente,empleando métodos más avanzados y sofisticados de ataque, elevando las necesidades de seguridad a nuevos niveles. Los centros de datos, ordenadores y teléfonos móviles de empleados, son los primeros objetivos de los hackers, sembrando una amplísima variedad de malware como bots, troyanos y descargas ocultas. Los hackers recurren a las tretas y la ingeniería social, manipulando a usuarios inocentes, para acceder a información corporativa como documentación interna, registros financieros, números de tarjetas de crédito y credenciales de usuario, o simplemente para hacer caer servicios mediante ataques de denegación de servicio. Esta guerra moderna de engaños y ataques sofisticados es una realidad y va a perdurar. La cantidad de información corporativa almacenada en centros de datos, servidores, PCs y teléfonos móviles crece a velocidad de vértigo, y el mayor volumen de datos y plataformas implica mayor riesgo. Por último, la lista de amenazas de seguridad no es precisamente corta, revelando cada nuevo ataque mayor nivel de sofisticación. ¿Cuáles fueron los riesgos principales que afrontó su entorno de red el año pasado? ¿A qué riesgos estará expuesto el año que viene? Estas fueron las cuestiones principales que mantuvieronocupado al equipo de investigación en seguridad de Check Point los últimos meses. Buscando respuestas a estas preguntas, Check Point ha efectuado un análisis de seguridad intensivo.
Metodología
El Informe de Seguridad 2013 de Check Point está basado en la investigación cooperativa y análisis de incidentes de seguridad obtenidos de cuatro fuentes principales de informe: Check Point Security Gateways Analysis Reports, Check Point ThreatCloud©3, Check Point SensorNet© y Check Point Endpoint Security.
Se efectuó un análisis global de los incidentes de seguridad de la red de 888 compañías a partir de los datos recopilados por los Check Point Security Gateways, que inspeccionan el tráfico de red entrante y saliente en tiempo real. Se inspeccionó el tráfico mediante la tecnología multinivel Software Blades de Check Point para identificar un abanico de amenazas de seguridad como aplicaciones de alto riesgo, intentos de intrusión, virus y bots, pérdida de datos sensibles, etc. Se monitorizó el tráfico de red en tiempo real implementando Check Point Security Gateway en línea o en el modo de monitorización (tap).
De media, se monitorizó el tráfico de red de cada organización durante 134 horas. Las empresas recogidas en nuestros informes pertenecen a un amplio repertorio de negocios localizados por todo el mundo 

Además, se analizaron 111,7 millones de eventos procedentes de 1494 Security Gateways empleando los datos generados por ThreatCloud© de Check Point. ThreatCloud es una base de datos de seguridad actualizada en tiempo real y alimentada con los datos de una gran red de sensores globales, emplazados estratégicamente por todo el mundo que recogen información sobre amenazas y ataques de malware. ThreatCloud permite la identificación de tendencias y amenazas globales de seguridad, creando una red cooperativa para luchar contra el cibercrimen. En esta investigación se analizaron datos provenientes de ThreatCloud que se recopilaron durante un periodo de tres meses entre agosto y octubre de 2012.
En lo referente a datos de amenazas, estos se recopilaron de la red de sensores SensorNet© de Check Point entre el uno de julio y el 30 de septiembre de 2012. SensorNet de Check Point es una red de sensores distribuida por todo el mundo que proporciona información de seguridad y estadísticas de tráfico a un sistema de análisis centralizado. Se analizan estos datos para detectar tendencias y anomalías, así como para elaborar una vista en tiempo real de la seguridad por todo el mundo.

Por último, se consideró el análisis de 628 informes de seguridad de controles procedentes de una gran variedad de organizaciones. Los análisis de seguridad incluyeron la exploración de cada host para valorar los riesgos de pérdida de datos, riesgos de intrusión y por malware. Los análisis se efectuaron con la herramienta de informes Endpoint Security de Check Point verificando si se estaba ejecutando el antivirus en el host, si el antivirus estaba actualizado, si se ejecutaba la última versión del software y otros parámetros. La herramienta es gratuita y de libre acceso, pudiendo descargarse del sitio Web público de Check Point.
Este informe está basado en los datos recopilados de estas fuentes.